列级权限
当多个部门或角色共用同一张数据表时,有些列只应向特定人员开放——例如薪资列只允许获得授权的 HR 人员查看。列级权限让你在不拆分数据表的前提下,先将敏感列纳入权限管理,再关联允许访问的角色,用户通过角色获得访问权限。
功能概述
列级权限采用白名单授权机制。管理员先定义列级权限点,指定哪些表的哪些列属于敏感字段,再将权限点关联到允许访问的角色。只有被关联角色下的用户可以访问这些敏感列,其他用户不可见。
行级权限控制“可以查看哪些数据行”,列级权限控制“可以访问哪些数据列”。两者都配置在表上,与分析域配置相互独立。
配置流程
| Step | demo | 逻辑说明 |
|---|---|---|
| 0. 功能入口 | 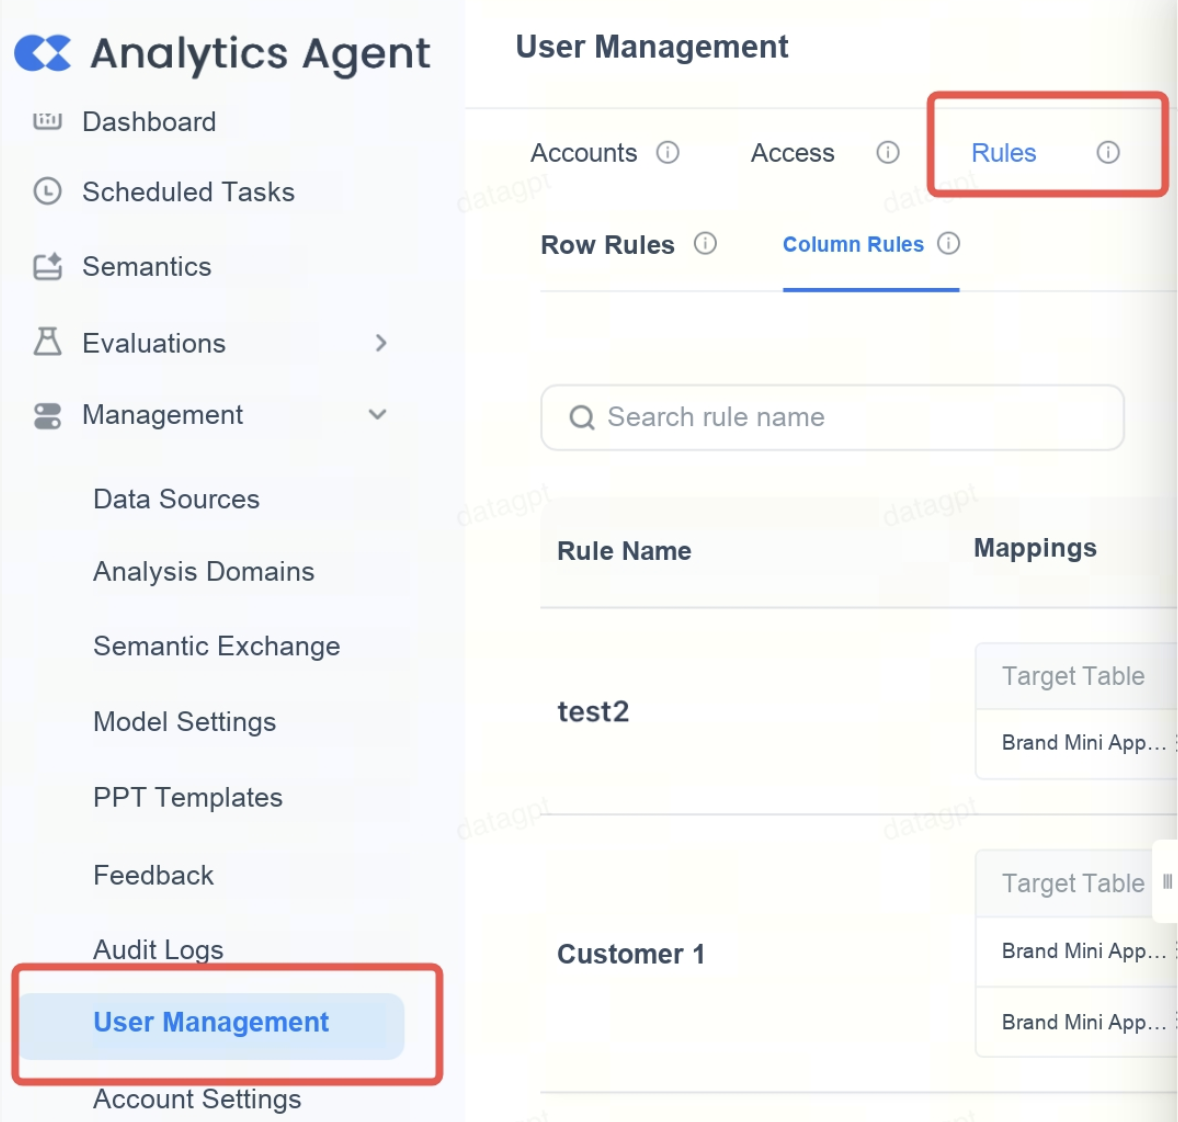 | 进入 管理 → 用户管理 → 权限规则,切换到 列级权限点。 |
| 1. 定义敏感字段 | 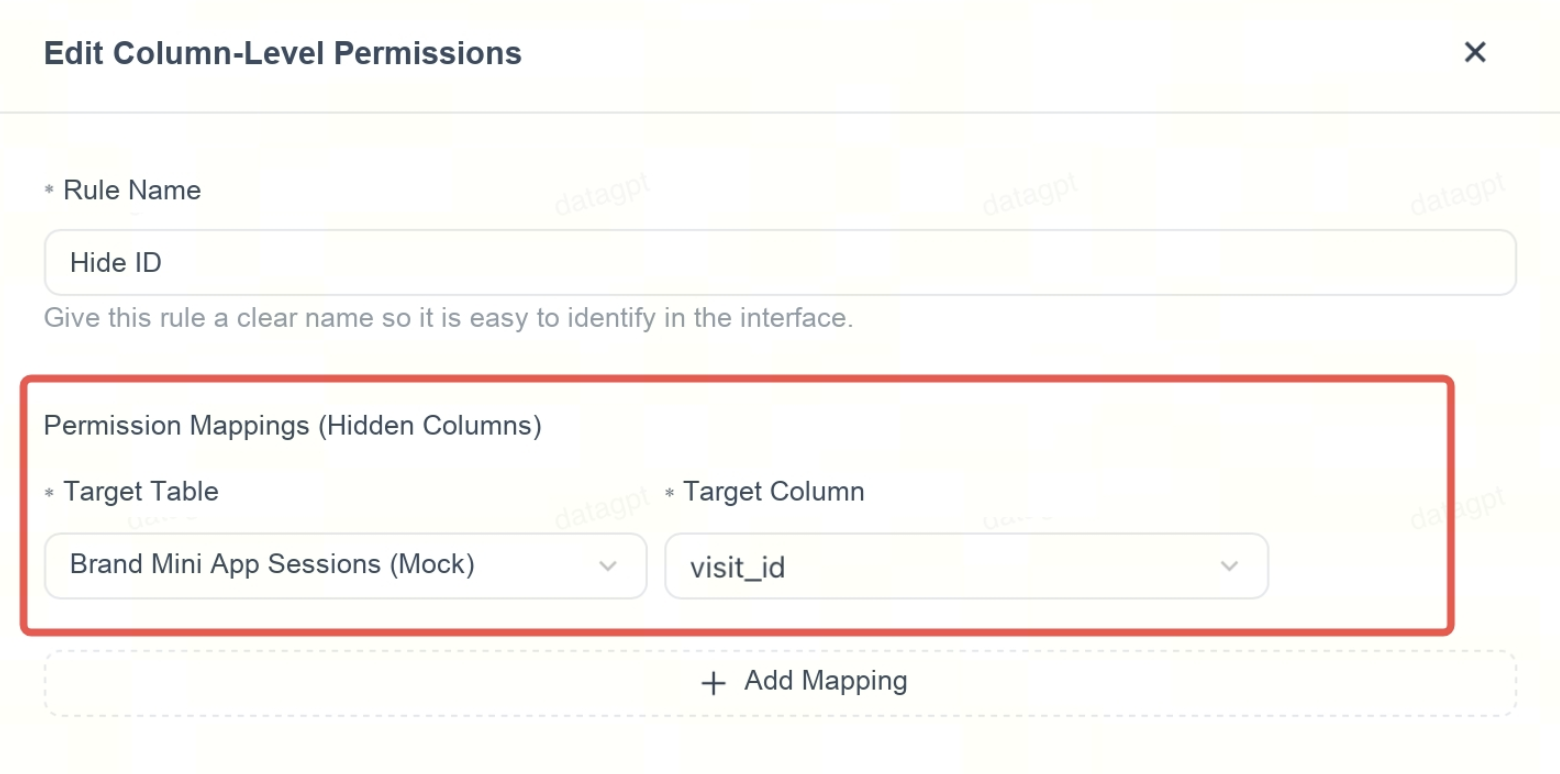 | 通过权限点指定需要保护的表和敏感列。 1. 填写权限点名称,如“薪资访问权限”。 2. 在权限应用映射中选择目标数据表。 3. 选择需要保护的敏感列。 4. 需要纳入其他表或列时,点击 添加映射。 5. 保存权限点。 |
| 2. 关联授权角色 | 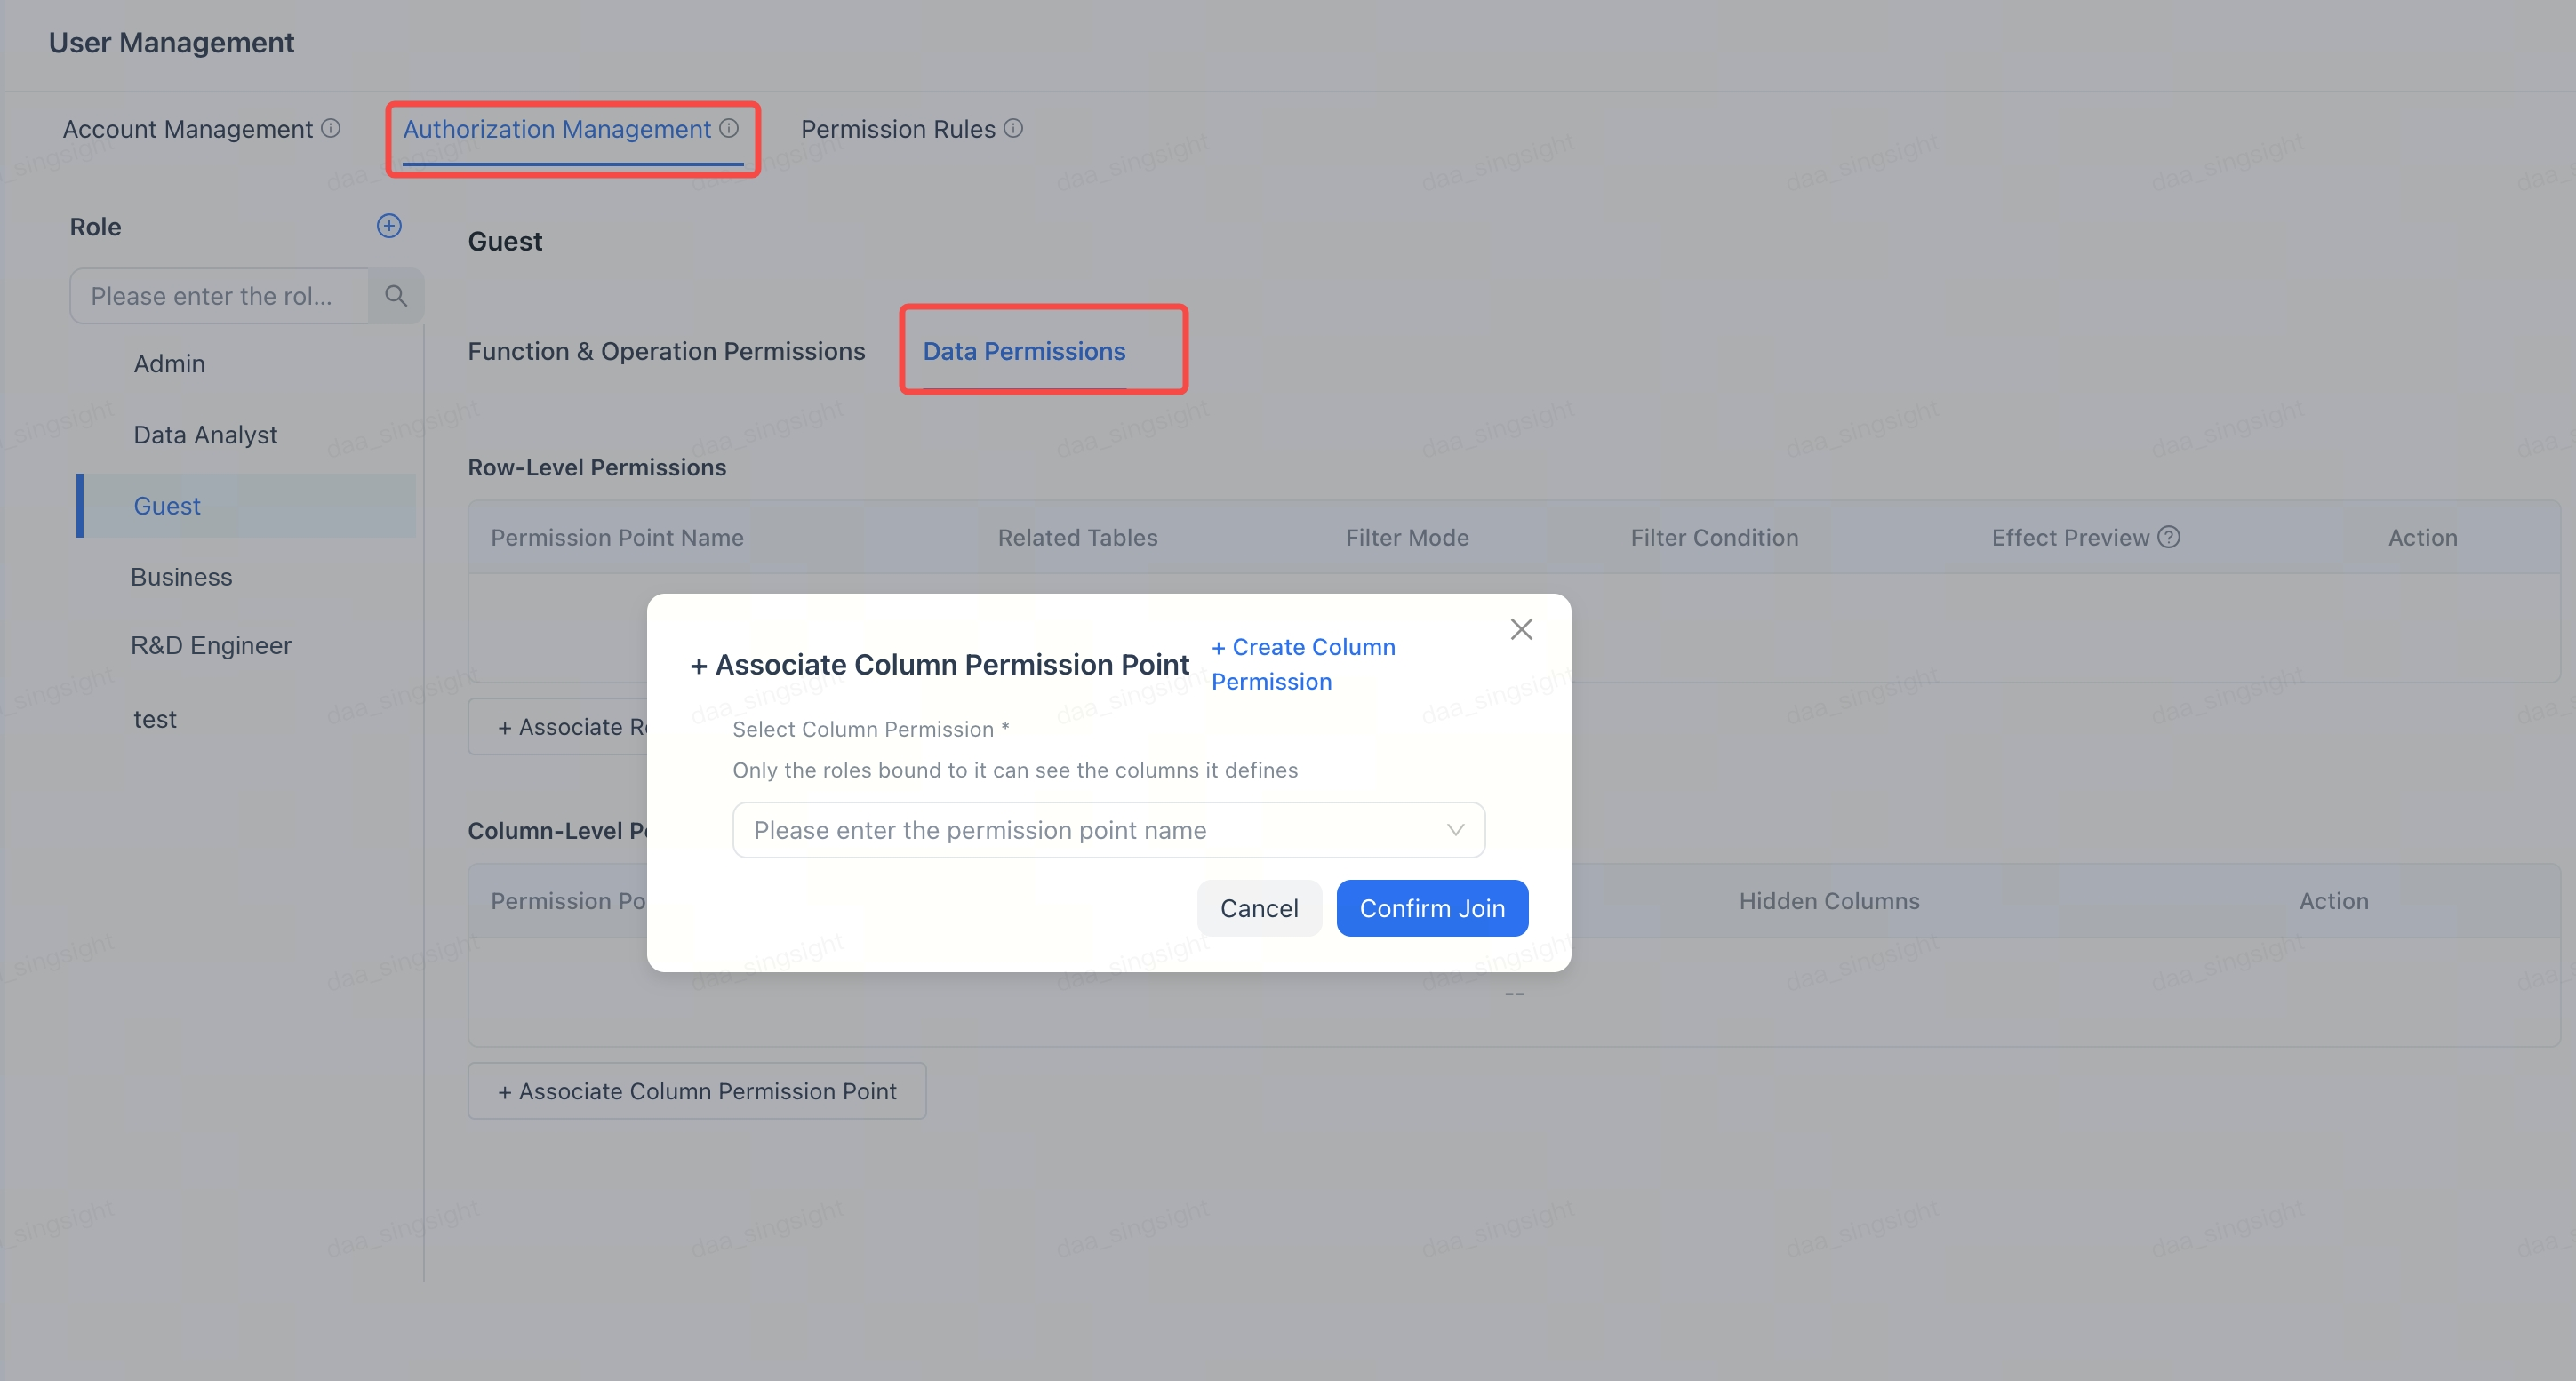 | 将列级权限点关联到允许访问敏感列的角色。 1. 在 用户管理 → 授权管理 中选择目标角色。 2. 打开 关联列级权限点,选择已定义的权限点,点击 确认关联 并保存角色配置。 3. 在 账号管理 中为需要访问敏感列的用户配置该角色。 |
权限效果
| 角色 | 数据可见范围 |
|---|---|
| 关联对应权限点 | 用户通过角色获得对应权限点的访问权限,可以访问其保护的敏感列。 |
| 不关联对应权限点 | 用户未通过角色获得对应权限点的访问权限,无法访问其保护的敏感列,仍可访问其他有权限的列。 |
示例
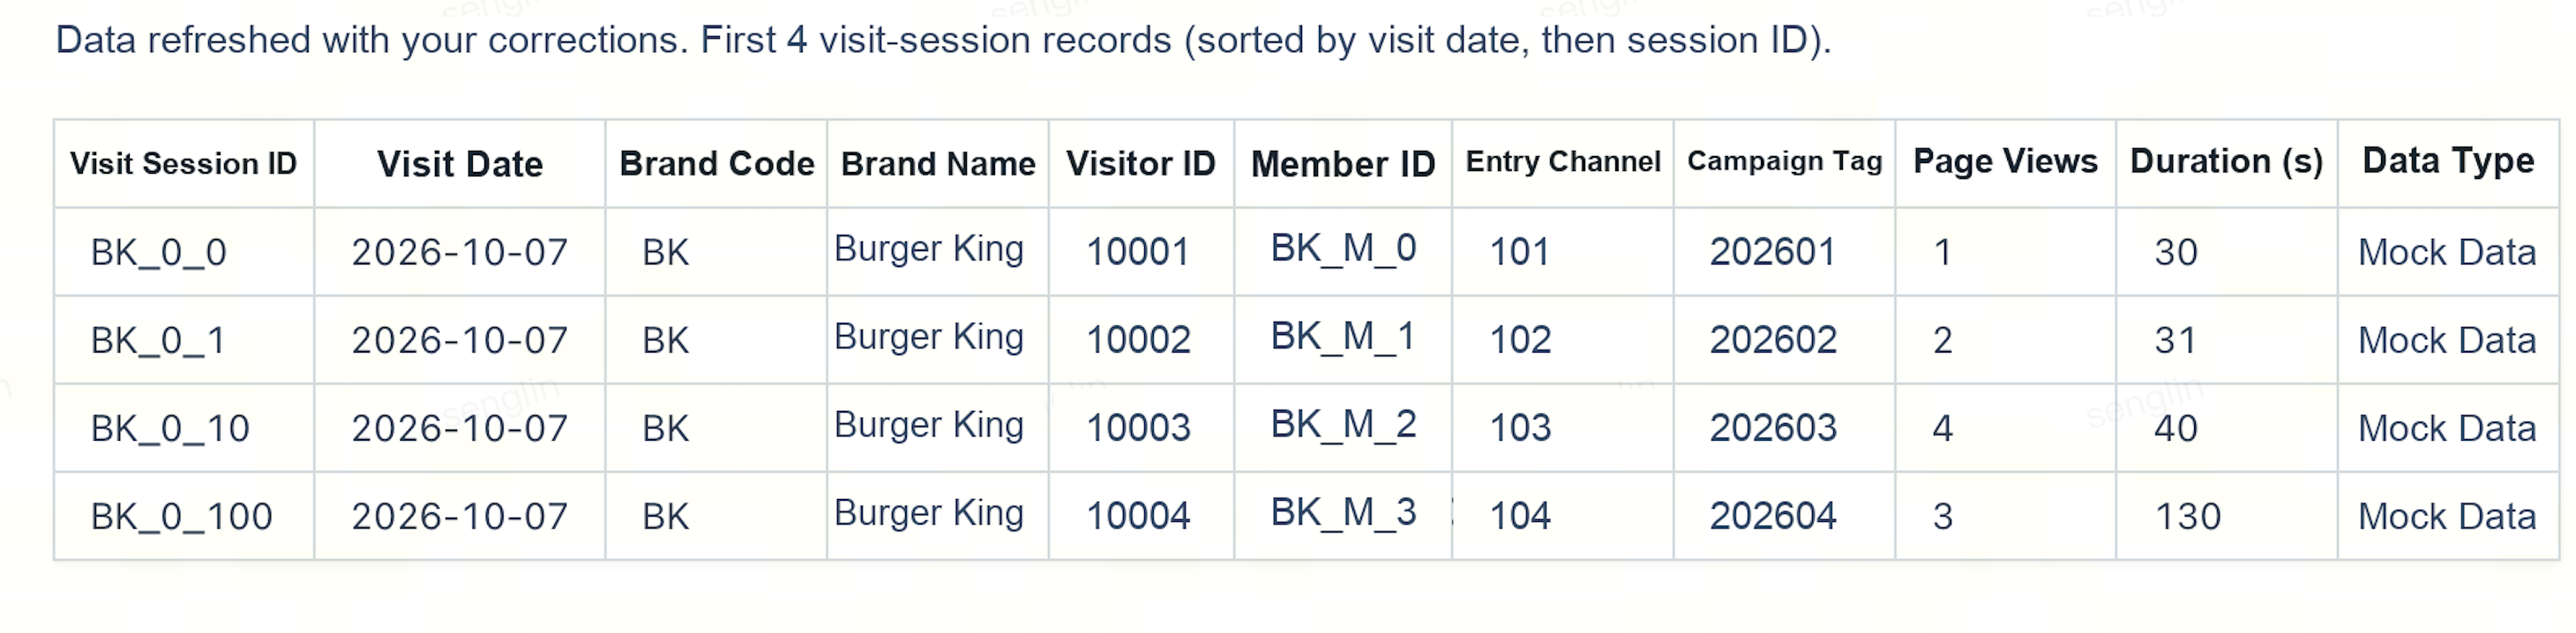
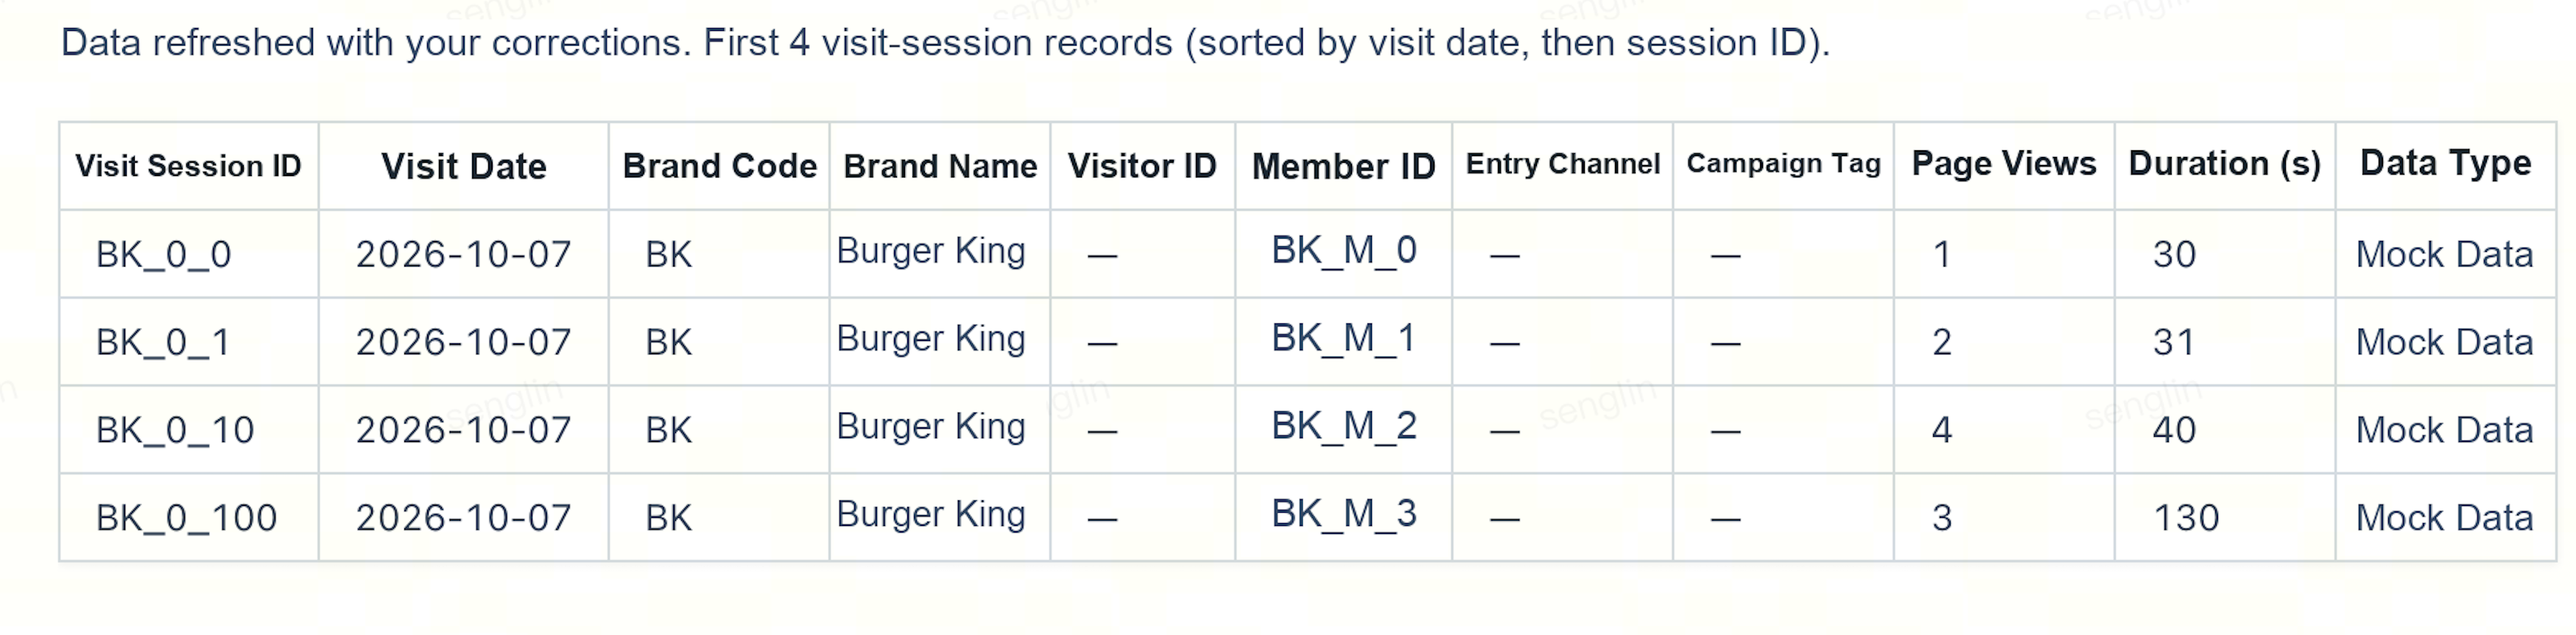
以品牌小程序访问会话明细为例。
配置前:未将访客 ID、入口渠道和活动标签设为敏感字段,可访问所有列。
配置后:将上述列纳入列级权限点,并将权限点关联到允许访问的角色。下图为未通过角色获得该权限的用户视角,敏感列的数据不可见;获得权限的用户仍可查看。
注意事项
- 先定义,再关联角色:先通过权限点确定目标表和敏感列,再将权限点关联到允许访问的角色;用户通过角色获得访问权限。
- 确认配置范围:列级权限配置在表上,与分析域配置相互独立。
- 检查字段依赖:将列纳入敏感字段管理前,确认常用筛选、分组、指标计算和答案构建器是否依赖这些列,并核对使用者所属角色的授权范围。
- 区分权限与脱敏:列级权限控制谁可以访问敏感列;需要展示部分手机号等脱敏结果时,应另行配置合适的脱敏方案。
- 验证授权效果:分别使用具备和不具备授权角色的用户检查问答结果,确认敏感列仅向通过角色获得权限的用户开放。
- 定期审查白名单:人员职责、表结构或敏感字段发生变化后,及时核对权限点关联的角色及角色下的用户。
相关文档
联系我们